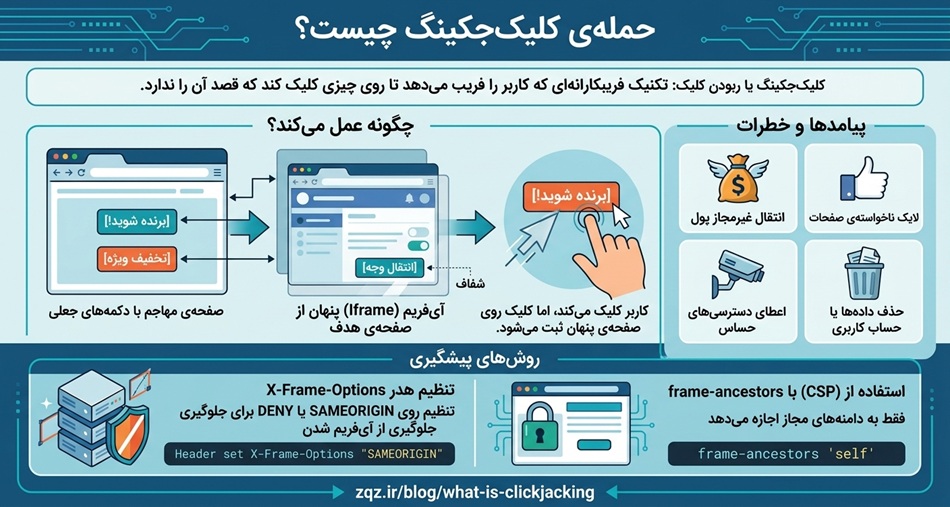
Clickjacking چیست و چگونه میتواند کاربران یک سایت را فریب دهد؟
امنیت یک وبسایت فقط به رمز عبور، HTTPS یا جلوگیری از حملات سروری محدود نمیشود. گاهی مهاجم بدون اینکه مستقیماً سایت را هک کند، از نحوه نمایش صفحات در مرورگر سوءاستفاده میکند تا کاربر را به انجام کاری وادار کند که خودش از آن خبر ندارد. یکی از حملاتی که دقیقاً از این روش استفاده میکند Clickjacking یا «کلیکربایی» است. در این حمله، ظاهر صفحه چیزی را به کاربر نشان میدهد، اما کلیکی که کاربر انجام میدهد ممکن است در واقع روی یک عنصر مخفی یا پوشاندهشده از سایت دیگری ثبت شود....
ادامه مطلب ←
حمله Open Redirect چیست و چرا باید مراقب لینکهای تغییرمسیر سایت باشیم؟
تغییرمسیر یا Redirect یکی از قابلیتهای رایج در وب است. تقریباً هر سایتی ممکن است برای انتقال کاربران از یک آدرس به آدرس دیگر از Redirect استفاده کند. این قابلیت در بسیاری از مواقع کاملاً طبیعی و کاربردی است؛ اما اگر نحوه پیادهسازی آن بهدرستی انجام نشود، میتواند به یک مشکل امنیتی به نام Open Redirect تبدیل شود. در حمله Open Redirect، مهاجم از یک دامنه معتبر برای ایجاد یک لینک استفاده میکند که در ظاهر متعلق به همان سایت است، اما پس از کلیک کاربر، او را به یک وبسایت دیگر هدایت میکند....
ادامه مطلب ←
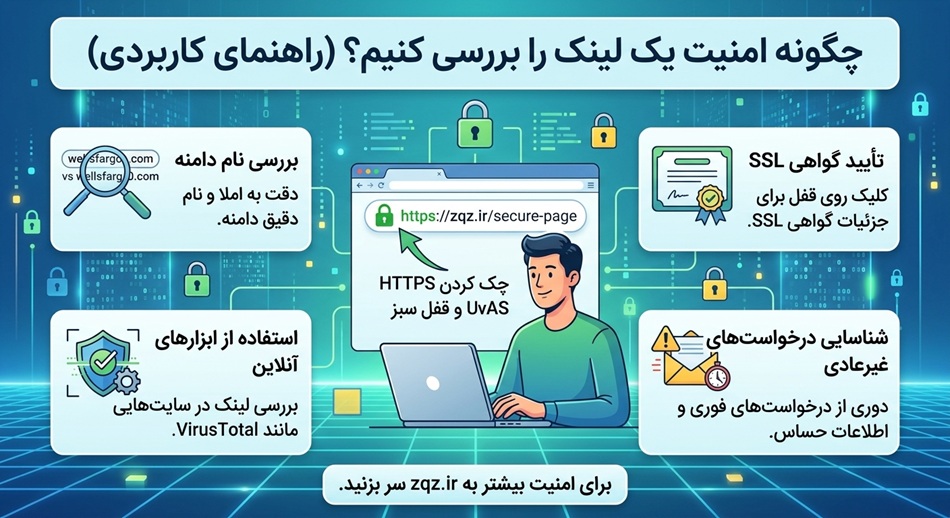
چطور بفهمیم یک لینک امن است؟
تقریباً هر روز با لینکهایی روبهرو میشویم؛ در پیامک، تلگرام، واتساپ، اینستاگرام، ایمیل، سایتها و حتی پیامهایی که از طرف دوستان یا آشنایان دریافت میکنیم. بعضی از این لینکها کاملاً عادی هستند، اما بعضی دیگر میتوانند ما را به صفحات جعلی، سایتهای فیشینگ، صفحات تبلیغاتی مخرب یا مقصدهایی هدایت کنند که اصلاً انتظارش را نداریم....
ادامه مطلب ←
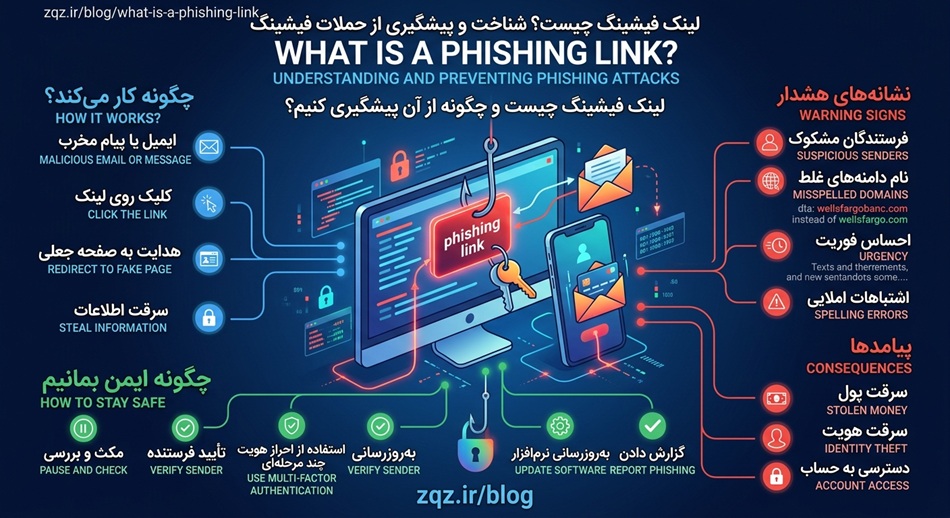
لینک فیشینگ چیست و چگونه آن را تشخیص دهیم؟
احتمالاً برای شما هم پیش آمده که یک پیام حاوی لینک از طریق پیامک، تلگرام، واتساپ، ایمیل یا شبکههای اجتماعی دریافت کنید و از شما خواسته شود روی آن کلیک کنید. ممکن است پیام درباره برنده شدن در یک مسابقه، دریافت جایزه، تخفیف ویژه، بسته پستی، پرداخت قبض، ورود به حساب کاربری یا حتی یک هشدار امنیتی باشد....
ادامه مطلب ←